
AI एजेंट्स से बैंकिंग सिस्टम में सेंध! RBI की नई गाइडलाइन से मचा हड़कंप…
RBI Guidelines: पासवर्ड चोरी और AI आधारित साइबर हमलों पर RBI सख्त, बैंकों को सुरक्षा व्यवस्था मजबूत करने के निर्देश
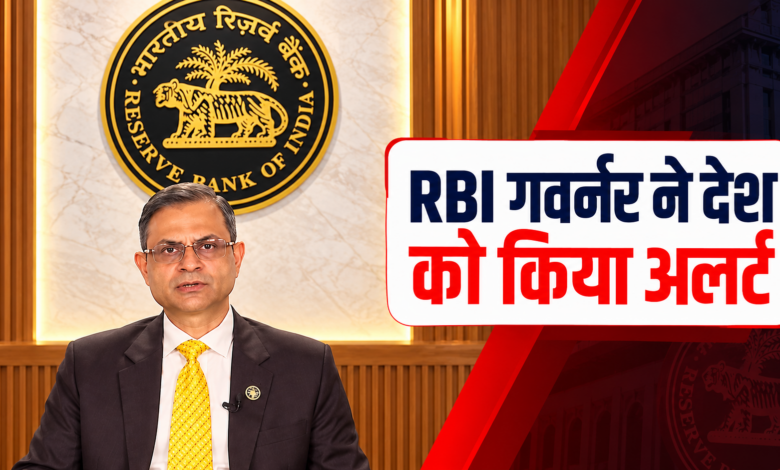
New Delhi: देश के बैंकिंग सेक्टर में साइबर सुरक्षा को लेकर चिंता बढ़ गई है। आर्टिफिशियल इंटेलिजेंस (AI) आधारित टूल्स के जरिए साइबर हमलों को अंजाम देने की आशंका के बीच भारतीय रिजर्व बैंक (RBI) ने बैंकों और वित्तीय संस्थानों को सतर्क किया है। 19 अक्टूबर को जारी एडवाइजरी में RBI ने स्पष्ट किया कि पासवर्ड लीक होने या सिस्टम में अनधिकृत घुसपैठ का पता चलने पर प्रभावित टेक्नोलॉजी सिस्टम को असुरक्षित मानकर उसकी विस्तृत फॉरेंसिक जांच की जानी चाहिए।
साइबर हमलों में AI का बढ़ता इस्तेमाल चिंता का विषय
साइबर अपराधी अब हमलों की योजना बनाने और उन्हें अंजाम देने में AI आधारित एजेंट्स और टूल्स का इस्तेमाल कर सकते हैं। ऐसी तकनीकें कुछ प्रक्रियाओं को स्वचालित करके नेटवर्क की कमजोरियां तलाशने और चोरी किए गए लॉगिन विवरणों के जरिए सिस्टम तक पहुंचने में मदद कर सकती हैं।
इसी तरह के उभरते खतरों को लेकर इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) ने भी चेतावनी दी थी। वित्तीय संस्थानों के लिए यह चुनौती इसलिए महत्वपूर्ण है, क्योंकि साइबर घुसपैठ से बैंकिंग सेवाओं, ग्राहकों के डेटा और डिजिटल भुगतान की सुरक्षा प्रभावित हो सकती है।
RBI ने बैंकों और पेमेंट ऑपरेटर्स को किया सतर्क
RBI की एडवाइजरी उसके नियामकीय दायरे में आने वाले बैंकों, पेमेंट सिस्टम ऑपरेटर्स और अन्य वित्तीय संस्थानों के लिए जारी की गई है। इसका मुख्य उद्देश्य साइबर सुरक्षा से जुड़ी घटनाओं पर तेजी से कार्रवाई करना और किसी संभावित सेंधमारी के प्रभाव का पता लगाना है।
निर्देश के अनुसार, यदि किसी संस्था के क्रेडेंशियल्स लीक होने या सिस्टम में अनधिकृत पहुंच की पुष्टि होती है, तो केवल शुरुआती समस्या दूर कर देना पर्याप्त नहीं होगा। प्रभावित सिस्टम की फॉरेंसिक जांच के जरिए यह पता लगाना जरूरी होगा कि हमलावर ने किस स्तर तक पहुंच बनाई और कहीं दूसरे सिस्टम भी तो प्रभावित नहीं हुए।
पार्टनर कंपनियों के सिस्टम से भी पैदा हो सकता है खतरा
बैंकिंग क्षेत्र में कई सेवाएं बाहरी तकनीकी कंपनियों और पार्टनर संस्थानों की मदद से संचालित होती हैं। ऐसे में किसी तीसरे पक्ष के सिस्टम में सुरक्षा चूक होने पर बैंकिंग नेटवर्क तक पहुंच का जोखिम पैदा हो सकता है।
यदि हमलावर किसी पार्टनर संस्था के पासवर्ड या लॉगिन क्रेडेंशियल हासिल कर लेते हैं, तो वे उन्हीं विवरणों के जरिए संवेदनशील सिस्टम तक पहुंचने का प्रयास कर सकते हैं। इसलिए बैंकों के लिए अपने नेटवर्क के साथ-साथ बाहरी सेवा प्रदाताओं की सुरक्षा व्यवस्था की समीक्षा करना भी महत्वपूर्ण है।
साइबर हमले का पता चलते ही क्या करना चाहिए?
साइबर घुसपैठ की आशंका होने पर वित्तीय संस्थानों को प्रभावित सिस्टम की पहचान कर संदिग्ध गतिविधियों की जांच करनी चाहिए। जरूरत के अनुसार जोखिम वाले अकाउंट और एक्सेस को नियंत्रित करना, क्रेडेंशियल बदलना, सिस्टम लॉग सुरक्षित रखना और विशेषज्ञों से फॉरेंसिक जांच कराना अहम कदम हो सकते हैं।
इसके अलावा, मल्टी-फैक्टर ऑथेंटिकेशन, नियमित सुरक्षा ऑडिट और असामान्य गतिविधियों की निगरानी से भी साइबर जोखिम कम करने में मदद मिल सकती है।
यह भी पढ़ें…
SIR के खिलाफ दिल्ली की सड़कों पर फिर उतरे प्रदर्शनकारी, चुनाव आयोग तक मार्च
बैंक ग्राहकों को भी रहना होगा सतर्क
साइबर सुरक्षा केवल बैंकों की जिम्मेदारी नहीं है। ग्राहकों को भी अपने डिजिटल बैंकिंग खातों की सुरक्षा पर ध्यान देना चाहिए। OTP, ATM PIN और पासवर्ड किसी के साथ साझा नहीं करना चाहिए। अनजान लिंक, संदिग्ध कॉल और फर्जी बैंकिंग संदेशों से सावधान रहना चाहिए।
खाते में किसी अनजान लेनदेन या संदिग्ध गतिविधि की जानकारी मिलने पर तुरंत बैंक को सूचित करें और आवश्यक शिकायत दर्ज कराएं।
यह भी पढ़ें…
भारत-चीन सीमा तनाव पर खरगे का केंद्र पर हमला, PM Modi से पूछे तीखे सवाल…
AI के दौर में बैंकिंग सुरक्षा की नई चुनौती
AI तकनीक बैंकिंग सेवाओं को बेहतर बनाने में मदद कर सकती है, लेकिन इसका दुरुपयोग साइबर अपराधियों के लिए नए अवसर भी पैदा कर सकता है। ऐसे में RBI की एडवाइजरी वित्तीय संस्थानों के लिए साइबर सुरक्षा, जोखिम प्रबंधन और घटना के बाद जांच की प्रक्रिया को गंभीरता से लेने की जरूरत पर जोर देती है।
यह भी पढ़ें…